
Безопасность ЦОД после атак на дата-центры: как меняется резервирование электроснабжения
Серия атак на российские центры обработки данных в октябре 2026 года поставила перед отраслью новый вопрос: насколько существующая архитектура ЦОДов готова не только к отказу оборудования или внешнего электроснабжения, но и к физическому повреждению инфраструктуры?
В течение нескольких дней атакам подверглись три дата-центра «Яндекса» — в Сасово Рязанской области, Калуге и Владимире. На двух площадках работа была полностью остановлена, ещё на одной часть инфраструктуры вышла из строя.
Последствия затронули не только сервисы самого «Яндекса», но и компании, использующие его облачную инфраструктуру.
Произошедшее может изменить существующий подход к обеспечению отказоустойчивости ЦОДа. Сегодня инженерные системы проектируют прежде всего исходя из отказов энергосистемы, оборудования, каналов связи, пожаров и других локальных аварий. Теперь к этому перечню добавляется риск одновременного физического повреждения нескольких элементов инфраструктуры.
Резервная копия не гарантирует мгновенное восстановление
При обсуждении надёжности ЦОДа важно разделять несколько разных задач.
Первая — сохранить сами данные. Вторая — обеспечить непрерывность работающего на этой инфраструктуре сервиса. Третья — восстановить этот сервис после серьёзной аварии.
Если есть резервная копия, это ещё не значит, что её можно быстро развернуть.
Андрей Медведев, генеральный директор ПСМ в интервью РБК
Поэтому резервирование данных не гарантирует непрерывность бизнеса на сто процентов. Для критичных сервисов необходимо заранее понимать, где находятся резервные мощности, сколько времени потребуется для переключения, какие зависимости есть у приложений и какую нагрузку сможет принять альтернативная площадка.
Иными словами, дата-центр должен проектироваться не только с расчётом на то, что оборудование не остановится, но и исходя из сценария, при котором часть инфраструктуры придется фактически заново вводить в работу на другой площадке.
Три уровня защиты ЦОДа
Новые риски требуют рассматривать безопасность ЦОДа одновременно на трёх уровнях.
1. Физическая защита
Первый уровень защиты ЦОД — физическая защита самого объекта и расположенного на его территории оборудования.
Защита может включать конструктивные и пассивные решения, снижающие вероятность повреждения критичных элементов. Для нового объекта подобные меры значительно эффективнее предусматривать на стадии проектирования, чем впоследствии пытаться встроить их в уже работающий ЦОД.
Мы как производители энергетического оборудования уже предусматриваем при проектировании системы пассивной защиты.
Андрей Медведев, генеральный директор ПСМ в интервью РБК
При этом активная противовоздушная защита — отдельная область. РЭБ, ПВО и другие подобные решения не относятся к компетенции производителей инженерной инфраструктуры ЦОДов и требуют участия профильных государственных и специализированных структур.
После октябрьских атак вопрос физического прикрытия ЦОДов обсуждается и на государственном уровне: глава Минцифры Максут Шадаев сообщил, что ведомство совместно с Минобороны прорабатывает меры защиты таких объектов.
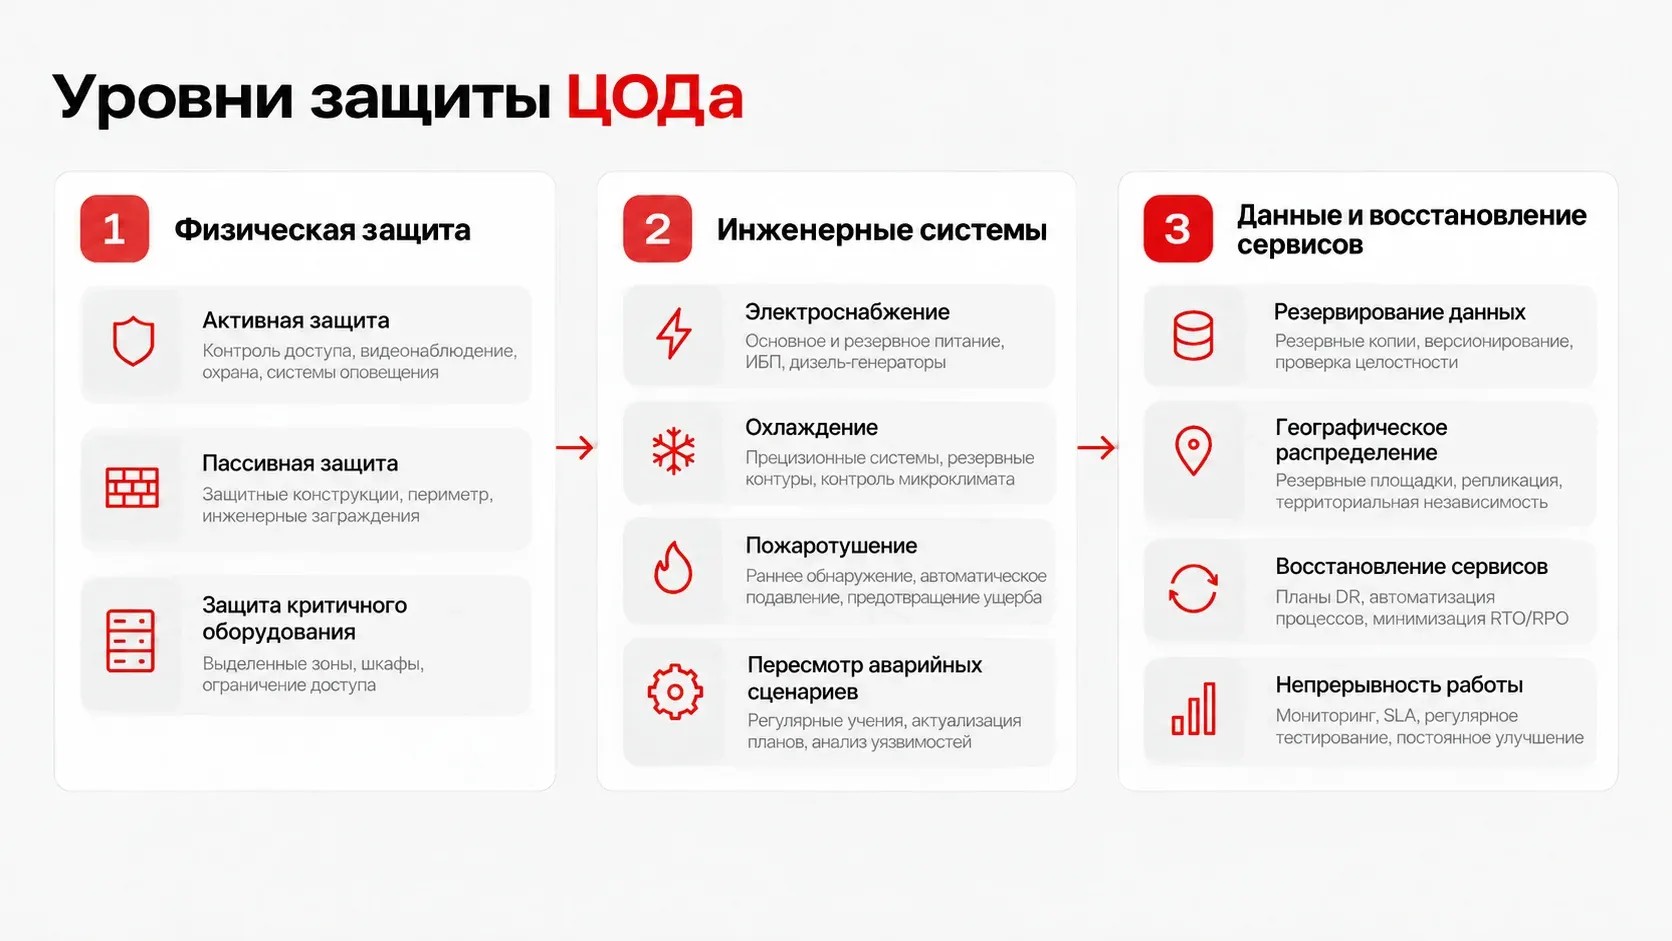
2. Инженерные системы
Второй уровень — устойчивость инженерной инфраструктуры.
В типовой схеме электроснабжения ЦОД предусматривается резервирование: между исчезновением внешней сети и запуском резервной генерации нагрузку принимают ИБП для ЦОД. Резервируются системы охлаждения, связи и другие критичные элементы.
Но физическое воздействие создаёт принципиально иной аварийный сценарий.
Например, пожар после внешнего повреждения может развиваться иначе, чем локальное возгорание оборудования, под которое первоначально рассчитывалась система пожаротушения. Одновременно могут быть повреждены кабельные трассы, распределительное оборудование, системы охлаждения или наружная инженерная инфраструктура.
Поэтому сейчас необходимо повторно анализировать аварийные сценарии ЦОДов: насколько разнесены резервируемые системы, не имеют ли два независимых на схеме контура общей физически уязвимой точки и продолжит ли работать резерв при повреждении части объекта.
Для энергетической инфраструктуры это означает необходимость оценивать не только классическую схему N+1 или 2N, но и физическое размещение её элементов.
3. Резервный ЦОД и географическое резервирование данных
Третий уровень — информационная инфраструктура.
Если риск распространяется уже не на отдельный сервер или машинный зал, а на целую площадку, резервирование должно выходить за пределы одного ЦОДа.
Географически распределённые дата-центры позволяют сохранить данные и часть сервисов даже при полной остановке одного объекта. Однако само наличие второй площадки ещё не решает проблему. Между ЦОДами должны быть достаточные каналы связи, вычислительные ресурсы и заранее отработанный механизм переключения нагрузки.
Для разных сервисов требования будут различаться.
Резервную копию относительно несложно хранить в другом регионе. Для банковского или другого непрерывного сервиса ситуация сложнее: критичными становятся задержка передачи данных, доступность каналов связи и возможность быстро предоставить на второй площадке сопоставимые вычислительные мощности.
Поэтому архитектура disaster recovery (система восстановления ИТ-сервисов после аварии) должна проектироваться одновременно с основной инфраструктурой.
В отраслевой дискуссии после атак также рассматривается географическое разнесение площадок как один из способов повысить устойчивость: в частности, обсуждается размещение резервных мощностей на существенно удаленных друг от друга территориях.
Стоит ли строить ЦОДы под землёй?
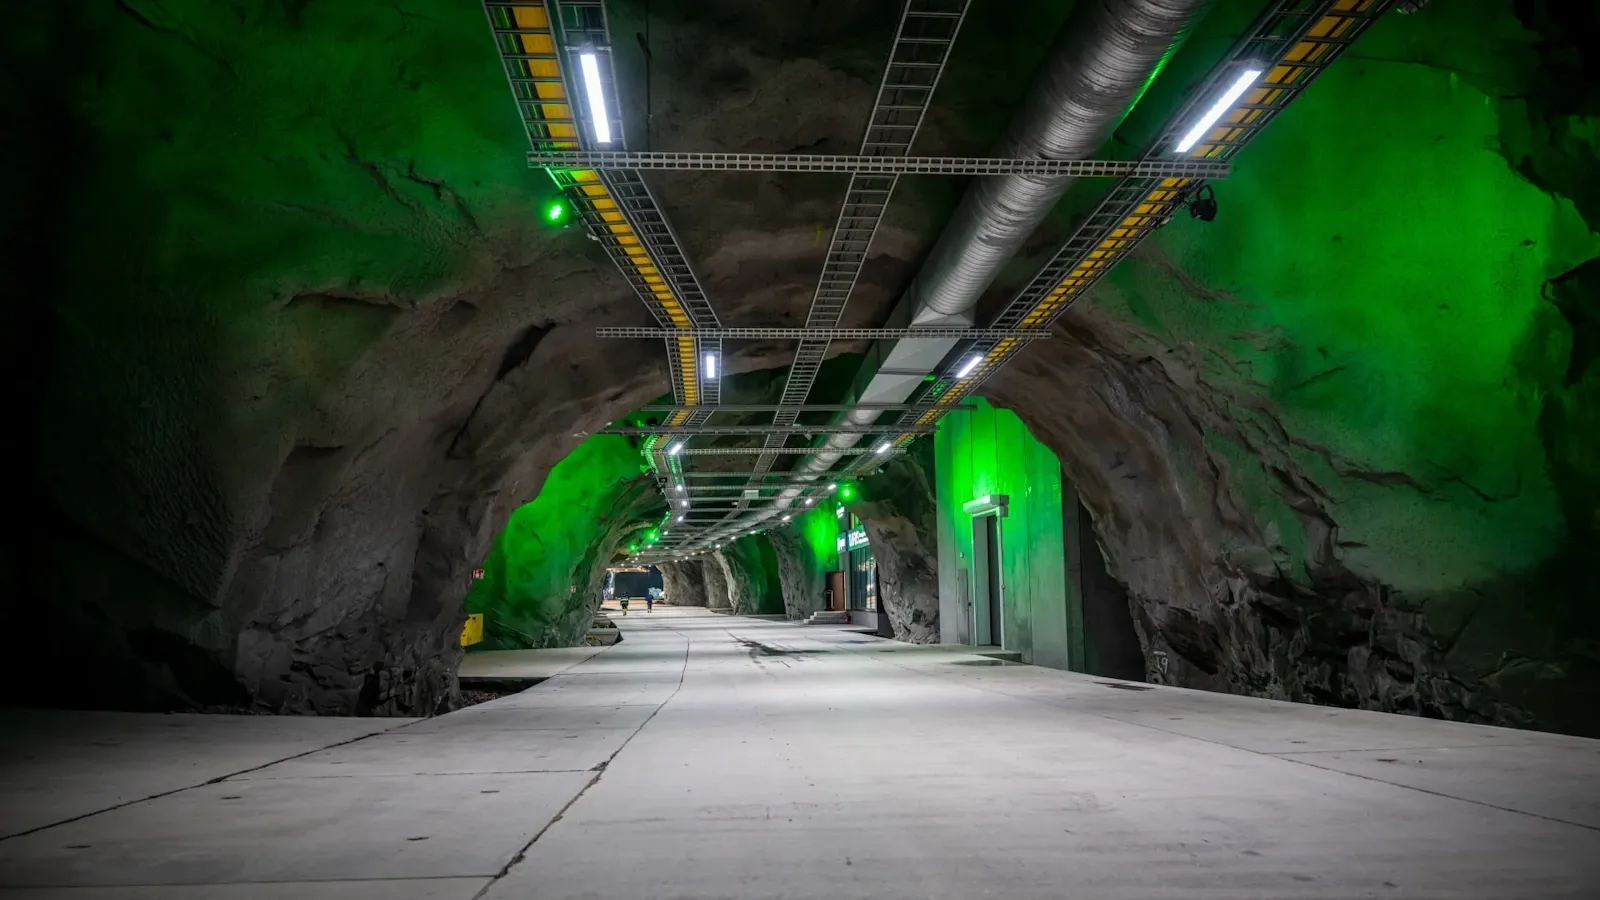
После октябрьских атак обсуждаемым решением стало строительство защищённых подземных дата-центров.
Российские СМИ и участники рынка действительно обсуждают перенос ЦОДов под землю как один из возможных сценариев, одновременно указывая на высокую стоимость, длительные сроки и сохранение уязвимостей инженерной инфраструктуры.
Мировые примеры таких объектов существуют — в том числе дата-центры, размещённые в горных массивах и других защищенных сооружениях. Но рассматривать такой подход в качестве оперативного ответа на новые угрозы не стоит.
Это совсем другие требования к строительству, совсем другие требования к проектированию. Для коммерческого рынка массовое появление подобных объектов — перспектива скорее пяти и более лет.
Андрей Медведев, генеральный директор ПСМ в интервью РБК
Кроме того, размещение оборудования под землей не отменяет необходимости выводить наружу системы электроснабжения, охлаждения и связи. Следовательно, задача остается комплексной.
Переносить ли мощности в другие страны
Ещё одно обсуждаемое решение — распределение инфраструктуры между Россией и соседними государствами.
Такой вариант может быть применим для резервного хранения данных. Для непрерывных сервисов возникает значительно больше ограничений: задержки в каналах связи, законодательные требования к размещению информации, наличие свободных вычислительных и энергетических мощностей.
В отраслевой прессе дополнительно отмечается, что зарубежное размещение ограничивается требованиями локализации данных и отраслевыми режимами информации.
Есть и внутренний резерв географического распределения. Россия обладает большой территорией, поэтому развитие дополнительных площадок в Восточной Сибири и на Дальнем Востоке может повысить пространственную распределённость инфраструктуры.
Но в любом случае перенос ЦОДа нельзя свести к поиску свободного здания. Для крупной площадки нужны десятки мегаватт доступной электрической мощности, несколько независимых каналов связи и соответствующая инженерная инфраструктура.
Поэтому вопрос о месте размещения вычислений одновременно становится вопросом энергетики.
От резервирования оборудования — к резервированию функции
Главный вывод из новой ситуации заключается в том, что традиционное понятие резервирования становится неполным.
Резервировать необходимо не отдельный дизель-генератор, ИБП, чиллер или сервер. Требуется обеспечить сохранение самой функции ЦОДа при отказе отдельных его элементов — а в предельном сценарии и целой площадки.
Для этого требуется совместная работа на нескольких уровнях:
- физическая защита критичного оборудования;
- пересмотр сценариев аварий в инженерных системах;
- физическое разнесение резервируемых элементов;
- независимое резервное энергоснабжение ЦОД;
- географическое распределение вычислительных ресурсов;
- резервирование данных;
- заранее подготовленный сценарий аварийного восстановления сервисов.
События октября показали: защищать ЦОД сегодня необходимо как единую систему — энергетическую, инженерную и цифровую.
Для новых проектов эти требования логично закладывать на стадии концепции и проектирования. Для уже работающих дата-центров следующим шагом должен стать повторный анализ архитектуры с учётом сценариев, которые ещё несколько лет назад могли считаться маловероятными.